Einrichtung (Business Central)
Die DSGVO-Toolbox unterstützt die besonderen Anforderungen an den Datenschutz in Microsoft Dynamics 365 Business Central. Die Datenschutz-Grundverordnung (DSGVO) ist eine Verordnung der Europäischen Union, mit der die Regeln zur Verarbeitung personenbezogener Daten durch private Unternehmen und öffentliche Stellen EU-weit vereinheitlicht werden. Dadurch soll einerseits der Schutz personenbezogener Daten innerhalb der Europäischen Union sichergestellt, andererseits der freie Datenverkehr innerhalb des Europäischen Binnenmarktes gewährleistet werden.
Video: Einrichtung DSGVO ToolBox
Einrichtungsassistent
Die DSGVO ToolBox verfügt über einen Einrichtungsassistenten für Beispieleinrichtungsdaten. Nach Installation der DSGVO ToolBox kann dieser Assistent über die Benachrichtigung gestartet werden. Außerdem ist der Assistent über die Page Unterstützte Einrichtung erreichbar.
Klicken Sie auf Einrichtung durchführen.

Bitte wählen Sie die Sprache die zu ihrer Business Central Version passt.

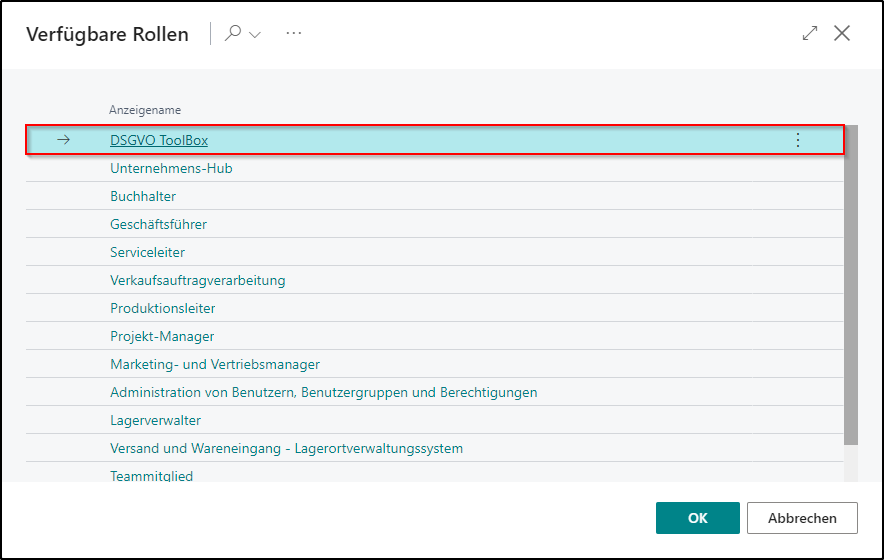
Die DSGVO ToolBox besitzt ein dediziertes Rollencenter DSGVO ToolBox. Diesen können Sie unter meine Einstellungen individuell aktivieren.
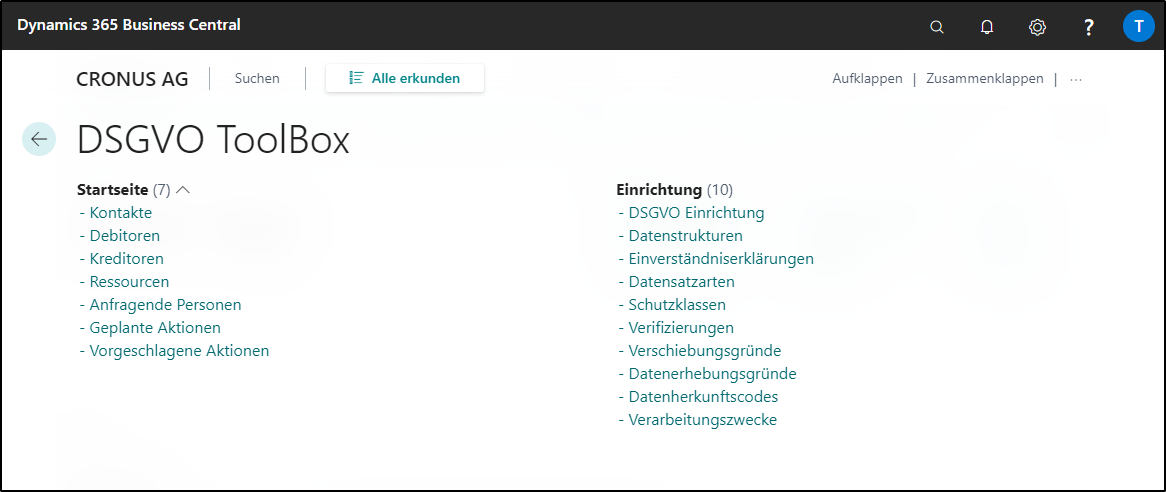
Die gesamte DGSVO Toolbox Menüstruktur finden Sie auch unter alle verfügbaren Geschäftbereiche in Business Central erkunden in jedem anderen Rollencenter.
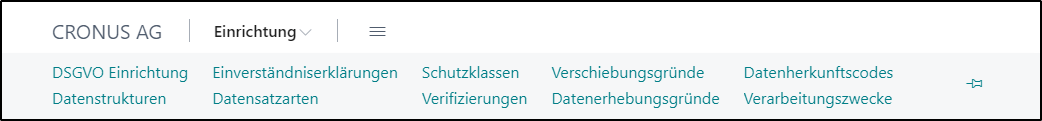
DSGVO Einrichtung
In diesem Bereich werden die globalen Einstellungen für die DSGVO Toolbox definiert. Bitte beachten Sie, dass die Screenshots und die darin enthaltenen Daten eine Beispieleinrichtung darstellen und keinen Anspruch auf Vollständigkeit erheben. Jedes Unternehmen speichert personenbezogene Daten anders und an anderen Stellen in Business Central, daher müssen alle Einstellungen und Definitionen mit dem Datenschutzbeauftragten abgestimmt, geprüft und ggf. geändert und ergänzt werden. Die hier beschriebenen Inhalte stellen lediglich eine Voraussetzung dar, damit die DSGVO Toolbox technisch eingerichtet ist – diese Einrichtung muss vor einem Einsatz in einem Produktivsystem abgestimmt, angepasst und in einem Testsystem ausführlich getestet werden.
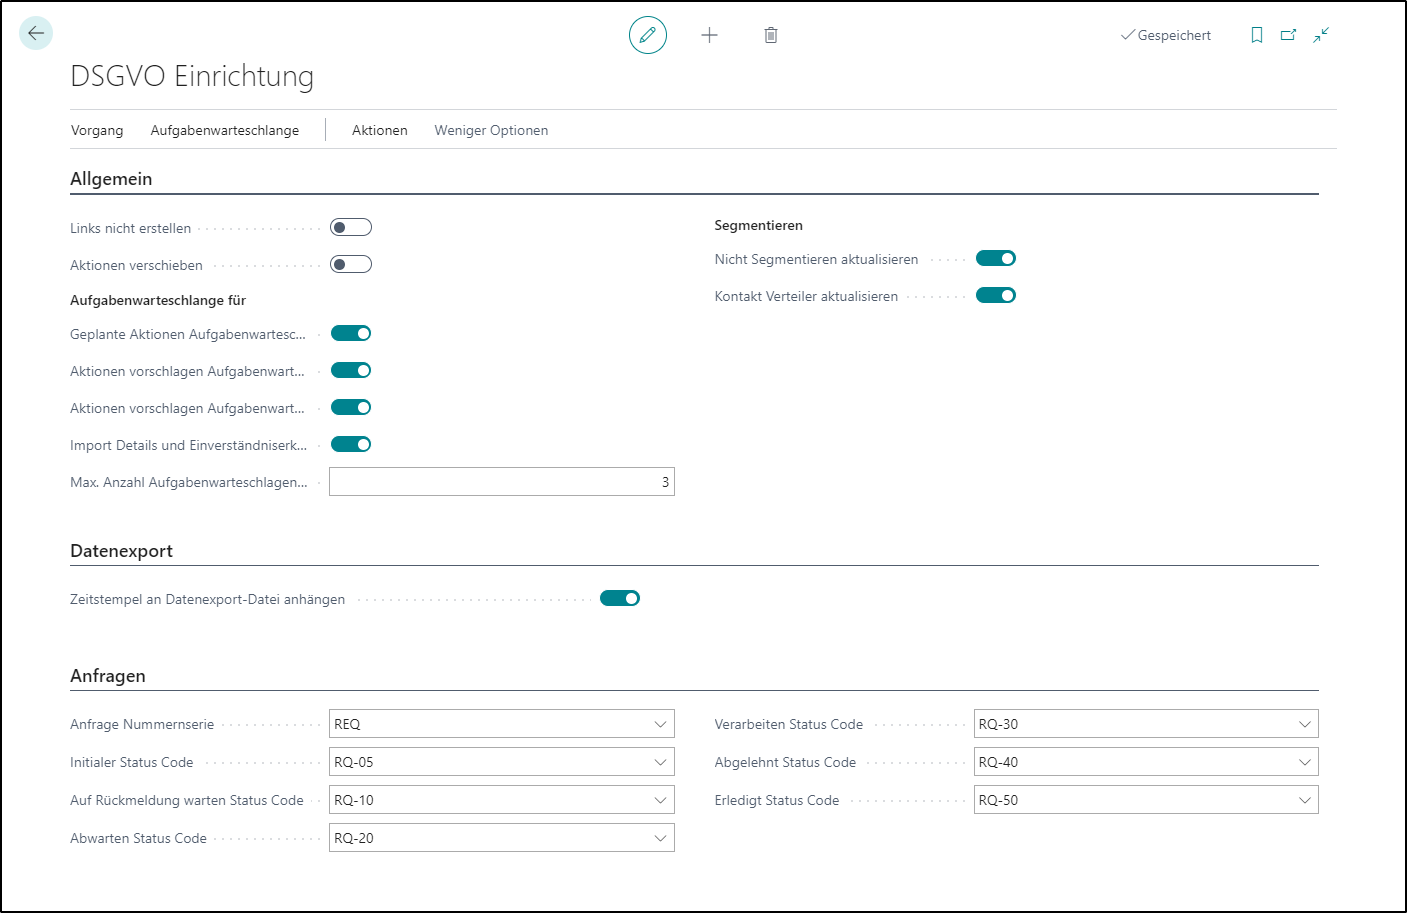
Die nachfolgende Tabelle beschreibt die einzelnen Felder der Register.
Feld |
Beschreibung |
|---|---|
Links nicht erstellen |
Mit dieser Option aktivieren Sie, dass keine Links als Verbindung zwischen erstellten Datensätzen und den geplanten Aktionen erstellt werden sollen, wenn sie nicht benötigt werden. Das kann sich positiv auf die Performance, insbesondere bei der Erstellung der geplanten Aktionen für bereits vorhandene Daten, auswirken. |
Aktionen verschieben |
Die Funktion "Aktion verschieben" wird aktiviert durch das gleichnamige Feld in den Tabellenvorgaben. Dieses Feld in der DSGVO Einrichtung hat die Aufgabe, bei neuen Einträgen in den Tabellenvorgaben einen Vorgabewert bereitzustellen. Falls der Anwender den Vorgabewert hier ändert, wird nach einer Aktualisierung der entsprechenden Tabellenvorgaben gefragt, die der Anwender akzeptieren oder verweigern kann. Akzeptiert der Anwender die Aktualisierung, so erhalten alle Tabellenvorgaben diese Einstellung aus der DSGVO Einrichtung. |
Geplante Aktionen |
Mit diesem Kennzeichen können Sie festlegen, ob die geplanten Aktionen nicht sofort bei Anlage des Datensatzes erstellt werden sollen, sondern nachgelagert über die Aufgabenwarteschlange. Bei Aktivierung dieser Option wird ein Aufgabenwarteschlangenposten erstellt und zur weiteren Bearbeitung angezeigt. Bitte beachten Sie dabei die Einrichtung in den Tabellenvorgaben, dass die Aufgabenwarteschlange überhaupt automatisch ausgeführt werden kann ("Geplante Aktionen manuell"). |
Aktionen vorschlagen |
Mit diesem Kennzeichen können Sie festlegen, ob die Vorschläge automatisch über die Aufgabenwarteschlange erstellt werden sollen. Bei Aktivierung dieser Option wird ein Aufgabenwarteschlangenposten erstellt und zur weiteren Bearbeitung angezeigt. |
Vorgeschlagene Aktionen verarbeiten |
Mit diesem Kennzeichen können Sie automatisch einen Aufgabenwarteschlangenposten erzeugen, der zeitgesteuert die vorgeschlagenen Aktionen verarbeitet (löschen und anonymisieren). |
Import Details und Einverständniserklärungen |
Mit diesem Kennzeichen können Sie automatisch einen Aufgabenwarteschlangenposten erzeugen, der zeitgesteuert die DSGVO Details und Einverständniserklärungen aus dem Import Transport Tabelle einfügt. |
Nicht segmentieren aktualisieren |
Definiert, ob das Feld "Nicht segmentieren" in den DSGVO-Details zum Kontakt auf Basis der geplanten Verarbeitungszwecke aktualisiert werden soll. Für jeden geplanten Verarbeitungszweck kann definiert werden, ob das Segmentieren zulässig ist. In Abhängigkeit der geplanten Verarbeitungszwecke wird dann geprüft, ob mindestens ein Verarbeitungszweck das Segmentieren zulässt, ansonsten wird das Feld "Nicht segmentieren" im Kontakt aktiviert. Hinweis: Das Entfernen des Kennzeichens „Nicht segmentieren“ wird nicht entfernt, wenn es vom Anwender manuell gesetzt wurde. Hierfür gibt es im Hintergrund ein separates Feld in den DSGVO Details, welches das manuelle Setzen dieses Kennzeichens dokumentiert. |
Kontakt Verteiler aktualisieren |
Durch das Aktivieren dieser Option werden, in Abhängigkeit der geplanten Verarbeitungszwecke, die Verteiler am Kontakt aktualisiert. Jedem Verarbeitungszweck kann optional ein Verteiler zugewiesen werden. |
Zeitstempel an Datenexport-Datei anhängen |
Mit dieser Einstellung wird definiert, ob an die durch Datenexport erstellten Dateien das Datum und die Uhrzeit an den Dateinamen angehängt werden soll. |
Anfragen Nummernserie |
Für die Anfragen von betroffenen Personen wird hier die entsprechende Nummernserie definiert. |
Initialer Status Code |
Wenn die Anfrage erstellt wird, wird in diesem Datensatz der initiale Bearbeitungsstatus in Form eines Codes definiert. Dieses Feld wird auch für die Filterung der Anfragen im Rollencenter verwendet. |
Auf Rückmeldung warten Status Code |
Falls es interne Rückfragen zu der Anfrage der betroffenen Person gibt, kann dieser Status hier eingetragen werden. Dieses Feld wird verwendet, um die Aufgabenstapel im Rollencenter entsprechend zu filtern. |
Abwarten Status Code |
Der Abwarten-Status kann verwendet werden, um externe Rückfragen an die betroffene Person zu klassifizieren und im Aufgabenstapel entsprechend darzustellen. |
Verarbeiten Status Code |
Wird die Anfrage der betroffenen Person verarbeitet, wechselt der Status der Anfrage auf diesen entsprechenden Status Code. |
Erledigt Status Code |
Ist die Anfrage der betroffenen Person komplett bearbeitet, wechselt der Status der Anfrage auf diesen entsprechenden Status Code. |
Abgelehnt Status Code |
Kann der Anfrage einer betroffenen Person nicht nachgekommen werden (zum Beispiel aufgrund gesetzlicher Vorschriften, die der Anfrage auf Löschung entgegenstehen), dann kann dieser entsprechende Status Code verwendet werden. |
Datensatzarten
Die Datenarten sind Vorlagen mit Informationen und Vorgaben, die verwendet werden, wenn neue Tabellen mit personenbezogenen Daten in den Datenstrukturen definiert werden. Zusätzlich werden in den Datenarten die Schutzklasse und Sicherheitsstufe für die darin enthaltenen Informationen hinterlegt.
Die nachfolgenden Schutzklassen sind Bestandteil der Beispieleinrichtung und erheben keinen Anspruch auf Vollständigkeit.
Code |
Beschreibung |
SK-1 |
Normaler Bedarf für interne Daten |
SK-2 |
Hoher Bedarf für vertrauliche Daten |
SK-3 |
Sehr hoher Bedarf für besonders geheime Daten |
Zusätzlich stehen mit der Beispieleinrichtung folgende Sicherheitsstufen zur Verfügung.
Code |
Beschreibung |
1 |
Allgemeines Schriftgut, das unlesbar oder entwertet werden soll |
2 |
Interne Unterlagen, die unlesbar gemacht oder entwertet werden sollen |
3 |
Sensible und vertrauliche Daten sowie personenbezogene Daten, die einem erhöhten Schutzbedarf unterliegen |
4 |
Besonders sensible und vertrauliche Daten sowie personenbezogene Daten, die einem erhöhten Schutzbedarf unterliegen |
5 |
Geheim zu haltende Informationen mit existenzieller Wichtigkeit für eine Person, ein Unternehmen oder eine Einrichtung |
6 |
Geheim zu haltende Unterlagen, wenn außergewöhnliche Sicherheitsvorkehrungen einzuhalten sind |
7 |
Strengst geheim zu haltende Daten, bei denen höchste Sicherheitsvorkehrungen einzuhalten sind |
Zuordnung Schutzklasse und Sicherheitsstufen
Diese Zuordnung wurde in den Beispieldaten bereits vorgeschlagen, wobei bisher bei den Beispieldaten nur Daten der Schutzklasse 1 und der Sicherheitsstufe 3 vorgesehen sind.
Anfragestatus
Mit dem Anfragestatus können Anfragen von betroffenen Personen, hinsichtlich des Bearbeitungsfortschritts und des Bearbeitungsergebnisses, klassifiziert werden. Diese Tabelle beinhaltet den Felder Code und die Beschreibung. Diese Einträge sind Voraussetzung für die Vorgaben in der DSGVO Einrichtung.
Datenstrukturen
Video: Datenstrukturen DSGVO ToolBox
Die Datenstrukturen beinhalten die Konfiguration für die Tabellen mit personenbezogenen Daten sowie die Verknüpfungen zwischen den Tabellen. Neben den Tabellen werden hier auch die Felder mit personenbezogenen Inhalten definiert. Die Darstellung erfolgt in einer Baumstruktur. Zu den entsprechenden Tabellen können die Relationen und Filter auf die jeweilige Tabelle der nächsthöheren Ebene hinterlegt werden.
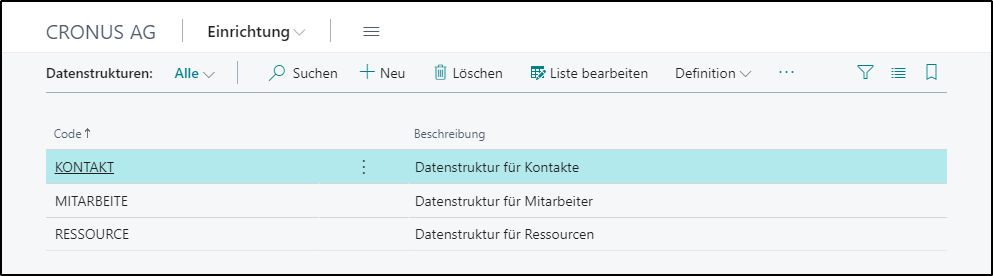
Aus der jeweiligen Datenstruktur kann mit der Aktion "Tabellen" in die Einrichtung der Tabellen, Felder, Relationen und Vorgaben zur der jeweiligen Datenstruktur verzweigt werden.
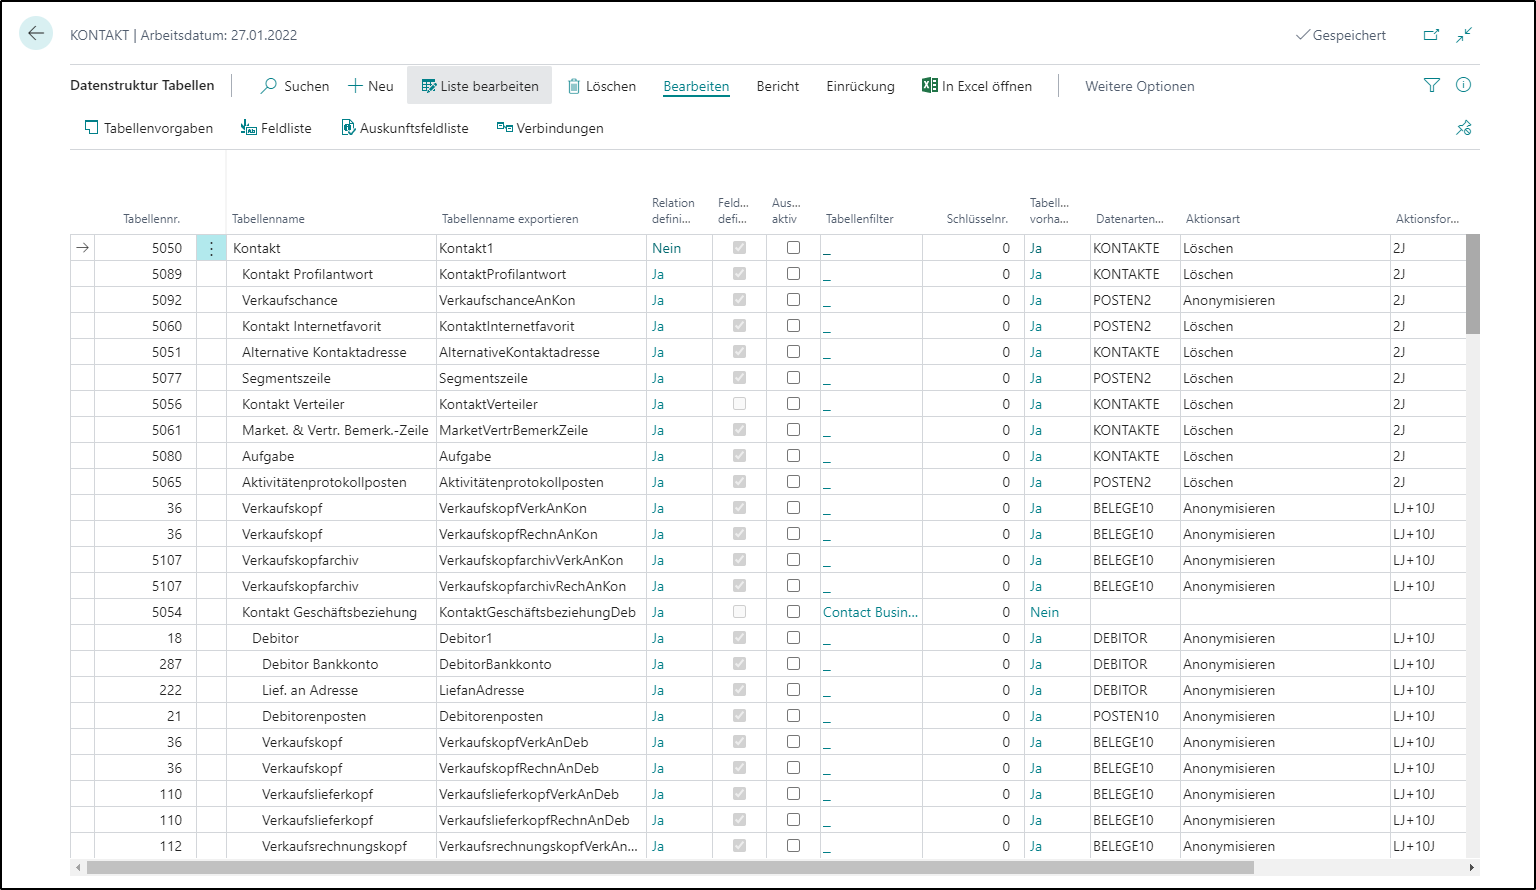
In der Zeilenstruktur werden die entsprechenden Tabellen hinterlegt. Die Hierarchie kann durch die Aktionen "Einrücken" und "Ausrücken" beeinflusst werden. Zusätzlich gibt diese Ansicht einen Überblick zu den Detaileinrichtungen aus den Tabellenvorgaben, der Feldliste, den Relationen und den entsprechenden Filtern.
Tabellenvorgaben
Die Tabellenvorgaben definieren die Regeln, welche Aktionen mit den personenbezogenen Daten dieser Tabelle durchgeführt werden sollen. Zusätzlich kann in den Tabellenvorgaben die Datenart und der Datenerhebungsgrund definiert werden.
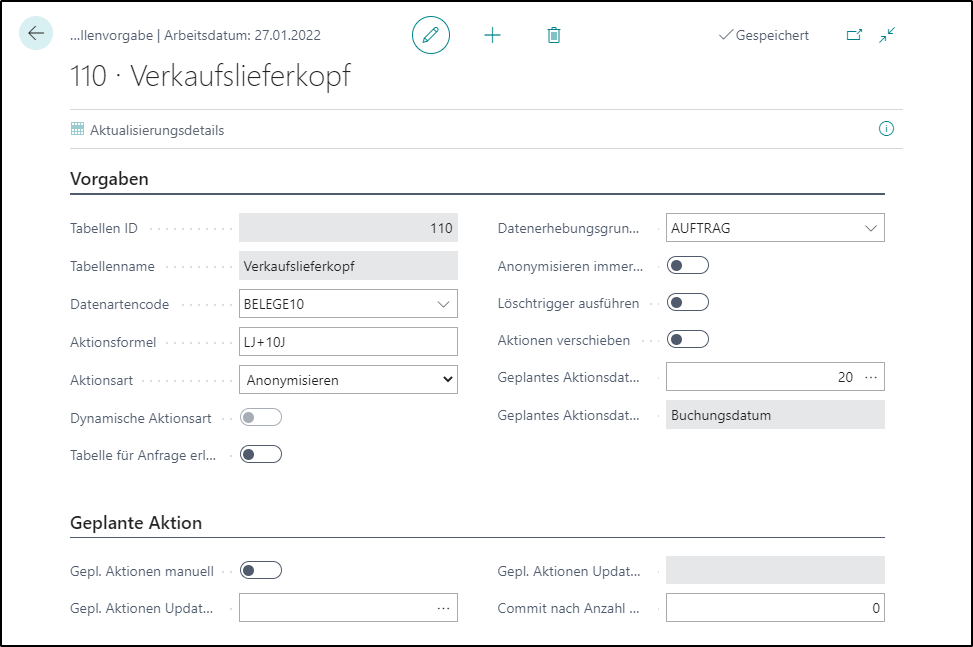
Folgende Felder können in den Tabellenvorgaben hinterlegt werden:
Feld |
Beschreibung |
|---|---|
Tabellen ID |
Nummer der Tabelle aus der Datenstruktur |
Tabellenname |
Nummer der Tabelle aus der Datenstruktur |
Datenartencode |
Auswahl der Datenart aus der Tabelle "Datenarten". Die in dieser Tabelle enthaltenen Vorgaben werden in diese Tabelle übernommen und können hier übersteuert werden. |
Aktionsformel |
Die Aktionsformel bezieht sich auf die Aktionsart und legt fest, wie lange es vorgesehen ist die Daten in dieser Tabelle zu speichern. Sie legt damit den Zeitpunkt fest, wann die entsprechende Aktionsart für die Datensätze ausgeführt werden soll. |
Aktionsart |
Die Aktionsart definiert, wie mit den Daten dieser Tabelle umgegangen werden soll, wenn der Grund der Speicherung der Daten nicht mehr gegeben ist. Hier kann zwischen Löschen und Anonymisieren unterschieden werden. |
Dynamische Aktionsart |
Dieses steuert ob, sich bei einer Aktionsart „Löschen“ die Aktionsart im Nachhinein noch auf „Anonymisieren“ ändern kann. Das kann sinnvoll sein, wenn man z. B. einen Kontakt anlegt und bei keinen weiteren Transaktionen mit dem Kontakt diesen dann in dem definierten Zeitraum wieder löschen möchte. Bei Kontakten aus denen z. B. ein Debitor erstellt wird und z. B. Verkaufstransaktionen stattfinden, soll der Kontakt anonymisiert werden. Die Dynamische Transaktionsart wird nur in Verbindung mit der Aktionsart „Löschen“ verwendet und wird beim Erstellen der Vorschläge zum Löschen/Anonymisieren geprüft. Bei Daten in darunterliegenden Datenstrukturen wird die Aktionsart mit aktiviertem Kennzeichen von „Löschen“ auf „Anonymisieren“ gesetzt. |
Tabelle für Anfrage erlauben |
Mit diesem Kennzeichen kann definiert werden, dass diese Tabelle für die Auswahl und Zuweisung der Verknüpfung zwischen anfragende Person und dem entsprechenden Stammdatensatz zugelassen ist. |
Datenerhebungsgrundcode |
Durch die Vorgabe in diesem Feld wird der Standard-Datenerhebungsgrund für die generierten Datensätze in dieser Tabelle festgelegt. Diese Information wird nicht in die einzelnen Datensätze der Tabelle übernommen, sondern hier als globale Vorgabe definiert. |
Anonymisieren immer erlaubt |
Unabhängig von der festgelegten Aktionsart an der Tabelle kann durch diese Einstellung definiert werden, dass ein Anonymisieren der Daten in dieser Tabelle immer zulässig ist. |
Löschtrigger ausführen |
Mit diesem Kennzeichen wird definiert, dass der Löschtrigger der entsprechenden Tabelle und damit die Businesslogik für das Löschen berücksichtigt werden soll. Dieses Feld wird bei neuen Datensätzen mit "Ja" vorbelegt. |
Aktionen verschieben |
Wenn Sie diese Option aktivieren, dann wird das Aktionsdatum in den „Geplanten Aktionen“ bei Änderungen in Feldern mit personenbezogenen Inhalten (gem. Feldliste der Datenstruktur) oder bei Änderungen in dem Feld "Geplantes Aktionsdatum (Feldnr.)" verschoben. Das neue Aktionsdatum wird dabei auf Basis des Wertes im Feld "Geplantes Aktionsdatum (Feldnr.)" berechnet. Sollte dieses Feld zum Zeitpunkt der Änderung am Datensatz noch leer sein, so wird das aktuelle Systemdatum als Basis für die Berechnung des neuen Aktionsdatums verwendet. Zusätzlich wird der Grund der Verschiebung in Form eines Standardverschiebungsgrundes dokumentiert. |
Geplantes Aktionsdatum (Feldnr.) |
Mit diesem Feld kann ein Datumsfeld aus der entsprechenden Tabelle ausgewählt werden, welches für die nachträgliche Erstellung von "Geplanten Aktionen" verwendet wird, um in Kombination mit dem Feld "Aktionsformel" das Datum zu ermitteln, an dem die Aktionsart für diese Tabelle ausgeführt werden soll. |
Geplantes Aktionsdatum (Feldname) |
Dieses Feld zeigt den Feldnamen zum ausgewählten Feld gem. "Geplantes Aktionsdatum (Feldnr.)" an. |
Längste Aufbewahrungspflicht ignorieren |
Wird dieses Feld aktiviert, können Daten dieser Tabelle bei erreichtem Aktionsdatum unabhängig von ihrer übergeordneten Struktur (i.d.R. Kontakt) anonymisiert, bzw. gelöscht werden. Diese unabhängigen Datensätze sind in den vorgeschlagenen Aktionen farblich markiert. |
Geplante Aktionen manuell |
Wenn die geplanten Aktionen für diese Tabelle nicht bei der Erstellung des Datensatzes angelegt werden sollen, sondern nachgelagert, dann muss diese Option aktiviert werden. Um die nachgelagerte Erstellung zu aktivieren, müssen Informationen in weiteren Feldern in diesem Register hinterlegt werden. |
Gepl. Aktionen Update (Feldnr.) |
Wenn die geplanten Aktionen nachgelagert erstellt werden sollen, so ist für jede Tabelle ein Integer Feld erforderlich, welches bei der Aktualisierung durch die Aufgabenwarteschlange festlegt, für welchen Datensatz bereits die geplanten Aktionen erstellt wurden. Dafür wird ein Integer Feld in der jeweiligen Tabelle erwartet. Für das Integer Feld muss es einen Index in der Tabelle geben. Üblicherweise muss dafür ein neues Feld in der jeweiligen Tabelle definiert werden, welches nur mit Hilfe einer Lizenz mit aktiviertem Tabellendesigner durchgeführt werden kann. |
Gepl. Aktionen Update (Feldname) |
In diesem Feld wird der Name des Feldes "Gepl. Aktionen Update (Feldnr.)" angezeigt. |
Commit nach Anzahl Datensätzen |
Hier können Sie die Anzahl der Datensätze festlegen, nach dem die Aufgabenwarteschlange ein Commit durchführt und die bis hierher erstellten Daten in die Datenbank schreibt und die Transaktion abschließt. Dieser Parameter kann dazu beitragen, dass bei der Erstellung der geplanten Aktionen für große Datenmengen die Tabellensperren minimiert werden. Falls hier kein Wert eingetragen wird, so wird ein Commit erst nach Abschluss einer Tabelle durchgeführt. |
Feldliste
Die Feldliste definiert die Felder der Tabelle, die personenbezogene Daten beinhalten können.
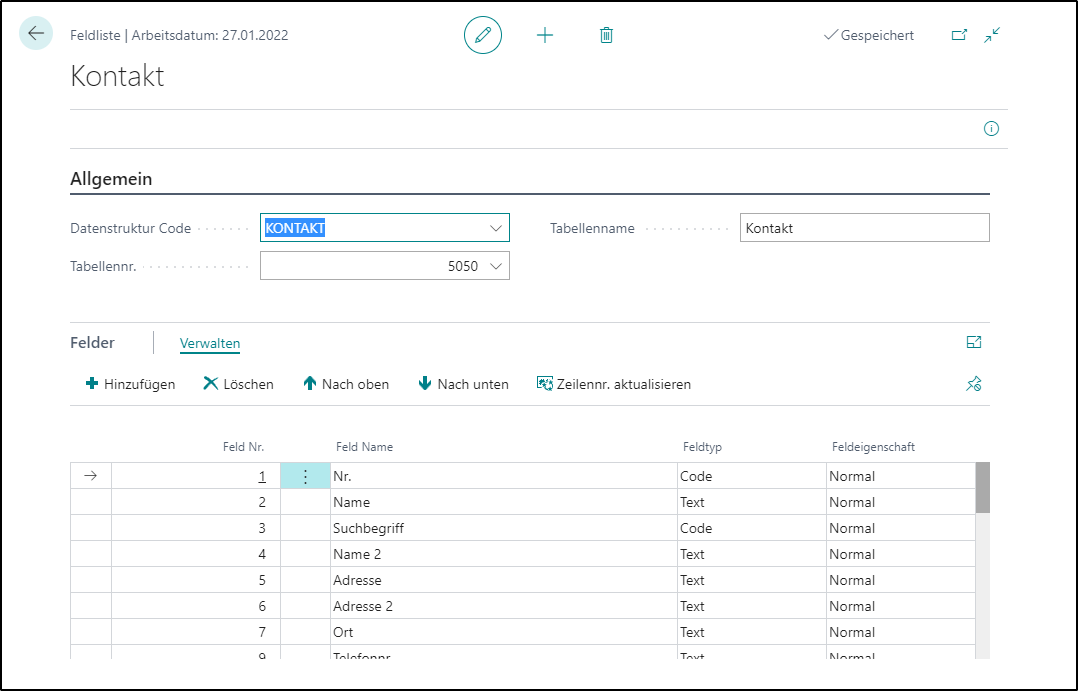
Durch die Aktionen "Hinzufügen" können neue Felder hinzugefügt werden sowie durch die Aktionen "Nach oben" bzw. "Nach unten" die Reihenfolge der Felder in der Liste beeinflusst werden.
Relationen
Die Relationen definieren die Verbindungen zur Tabelle der nächsthöheren Datenebene. In der Ansicht werden die "Von Tabelle" und die "Zu Tabelle" angezeigt. In der zeilenorientierten Ansicht des Fensters, werden die entsprechenden Felder definiert.
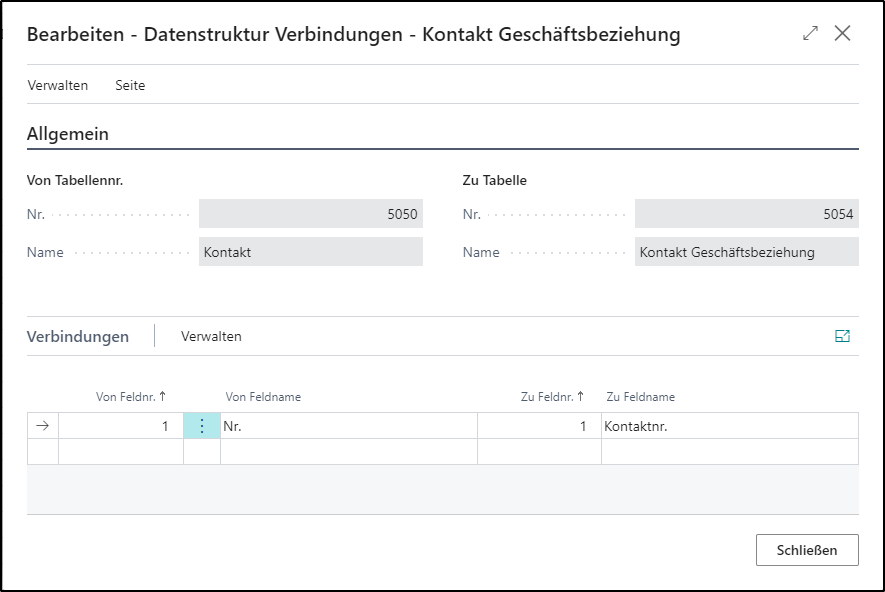
In diesem Beispiel werden die Relationen von der Tabelle "Kontakt Geschäftsbeziehung" und "Debitor" angezeigt.
Tabellenfilter
In der Spalte "Tabellenfilter" der Ansicht "Datenstruktur" können über den AssistEdit Button feste Tabellenfilter in Form einer Tabelle definiert werden.
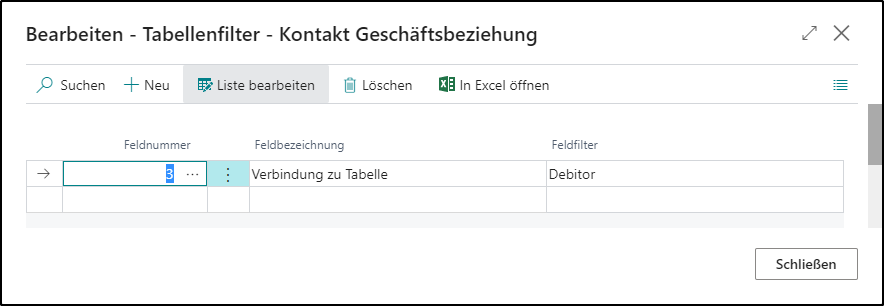
In der Spalte "Tabellenfilter" der Ansicht "Datenstruktur Tabellen" kann über den AssistEdit Button eine Tabelle aufgerufen werden, in der die festen Felder zwischen der aktuellen Tabellenebene und der darüber liegenden Tabellenebene definiert werden. In diesem Fall wird ein fester Filter zwischen der Tabelle "Kontakt" und "Kontakt Geschäftsbeziehung" hergestellt. Da in diesem Zweig des Baums der Datenstruktur der Debitor betrachtet werden soll, wird hier der Filter fest auf den Wert Debitor definiert.
Mehrfachangaben einer Tabelle
In der Datenstruktur können Tabellen mehrfach eingefügt werden. Dabei können unterschiedliche Relationen/Filter und Feldlisten verwendet werden. Möchte man z. B. die Verkaufsrechnungen einmal nach der "Verk. an Deb.-Nr." und nach der "Rech. an Deb.-Nr." filtern, so kann man diese Filter/Relationen in zwei unterschiedlichen Zeilen berücksichtigen.
Zusätzlich kann man die Feldlisten für den Export, die Auskunft und das Anonymisieren von Informationen je Zeile definieren, so dass es separate Feldlisten mit den "Verk. an"-Feldern für die Relation auf "Verk. an Deb.-Nr." sowie eine separate Feldliste mit den "Rech. an"-Feldern für die Relation auf "Rech. an Deb.-Nr." abgebildet werden können.
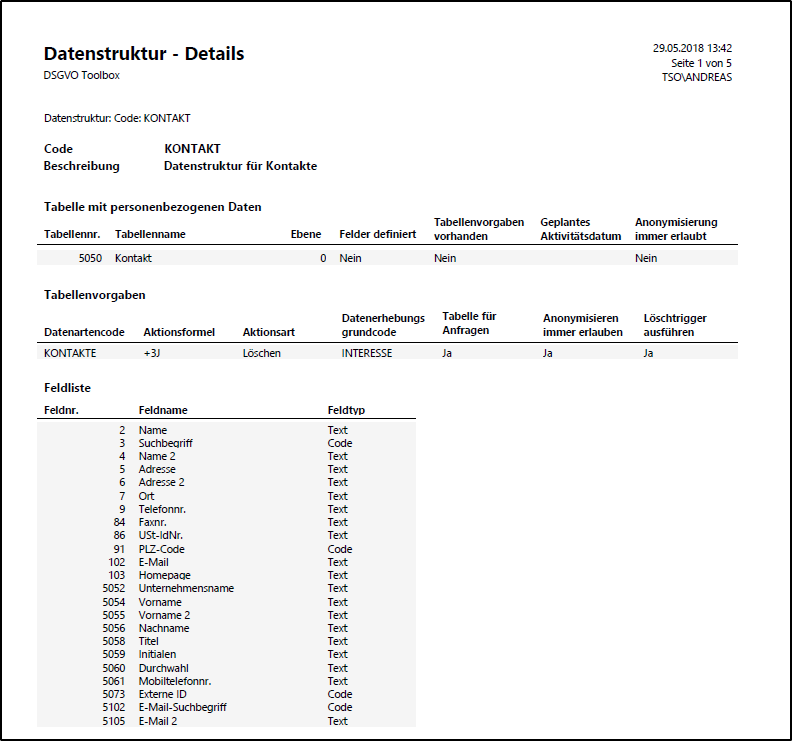
Bericht Datenstruktur Details
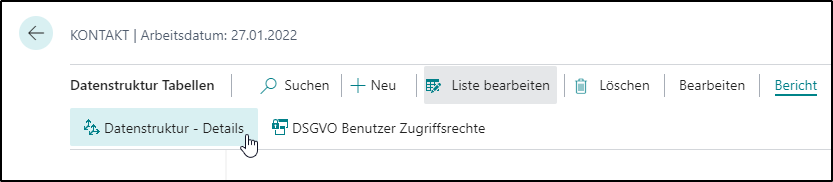
Die Einrichtung der Tabellen und Felder mit personenbezogenem Inhalt kann mit Hilfe des bereitgestellten Berichts "Datenstruktur-Details" ausgewertet werden. Dieser Bericht kann direkt aus der Ansicht der Tabellen zur jeweiligen Datenstruktur aufgerufen werden.
Datenerhebungsgründe
In dieser Einrichtungstabelle können die Rechtsgründe für die Erhebung der Daten hinterlegt werden. Der Rechtsgrund kann als Vorlage an der Tabellendefinition für die personenbezogenen Daten verwendet werden.
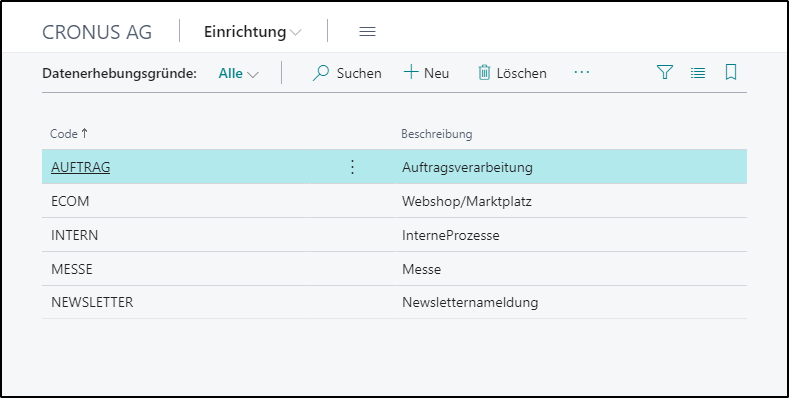
Die Datenerhebungsgründe können in Form eines Codes und einer Beschreibung definiert werden und sind Voraussetzung für die Vorgaben in den Datenarten.
Verifizierungen
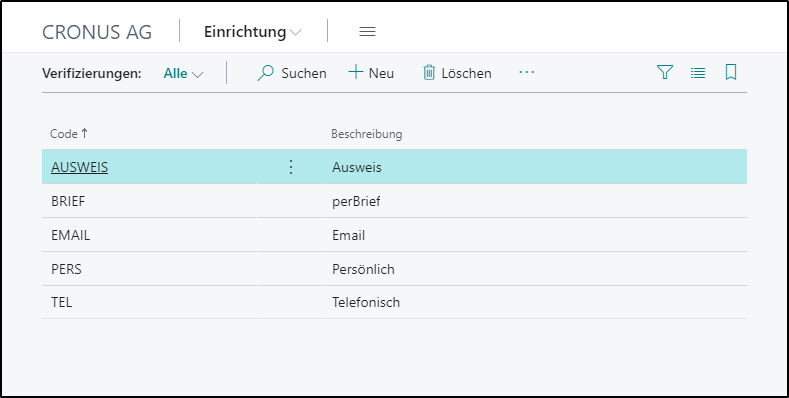
Die Verifizierungen werden im Modulbereich für die Anfragen von betroffenen Personen verwendet und definieren die Verifizierung der anfragenden Person. D.h. unter Verwendung von Vorgabewerten kann dokumentiert werden wie geprüft wurde, dass die anfragende Person auch tatsächlich die Person ist, die sie ausgibt zu sein. Dieser Prozess der Verifizierung wird aktuell nicht durch ein Verfahren innerhalb der DSGVO-Toolbox unterstützt, sondern nur durch die Dokumentation des Ergebnisses einer Verifizierung.
Verschiebungsgründe
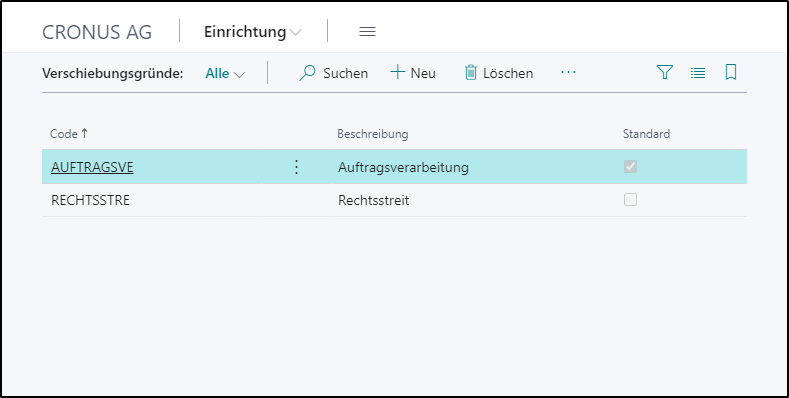
Diese Verschiebungsgründe werden verwendet, um die manuellen oder automatischen Verschiebungen von geplanten Aktionen zu dokumentieren.
Datenherkunftscodes
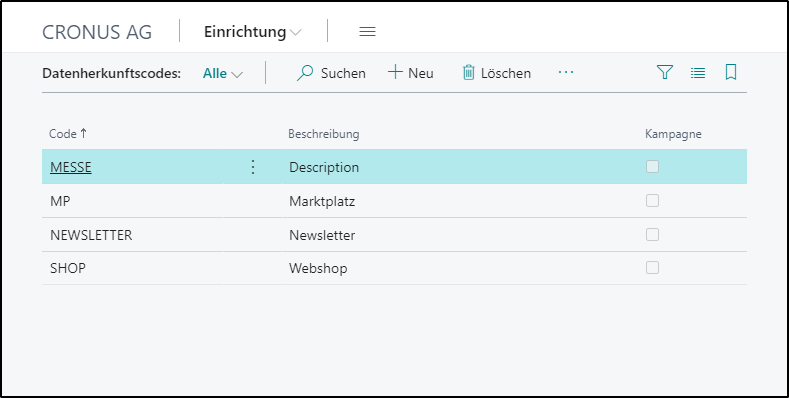
Die Herkunft eines Datensatzes wie z.B. eines Kontakts, kann bei der Anlage des Datensatzes dokumentiert werden. Damit kann bei einer Anfrage durch eine betroffene die Frage nach der Herkunft der Daten beantwortet werden. Die entsprechende Tabelle „Datenherkunftscodes“ definiert mit den Werten "Code" und "Beschreibung" die mögliche Auswahl der Herkunftscodes. Zudem kann im Feld „Kampagne“ ein Kennzeichen aktiviert werden, das in der Ansicht DSGVO-Details z.B. zum Kontakt das zusätzliche Feld "Herkunftskampagne" aktiviert. In diesem Feld kann dann die konkrete Kampagne, durch die der Kontakt gewonnen wurde, angegeben werden.
Einverständniserklärungen
Die DSGVO sieht vor, dass für die Erhebung und die Verarbeitung der Daten eine Einwilligung der betroffenen Person vorliegen muss. Diese Tabelle definiert die möglichen Einverständniserklärungen, die der Anwender bei der Anlage oder der Bearbeitung von Stammdaten auswählen kann.
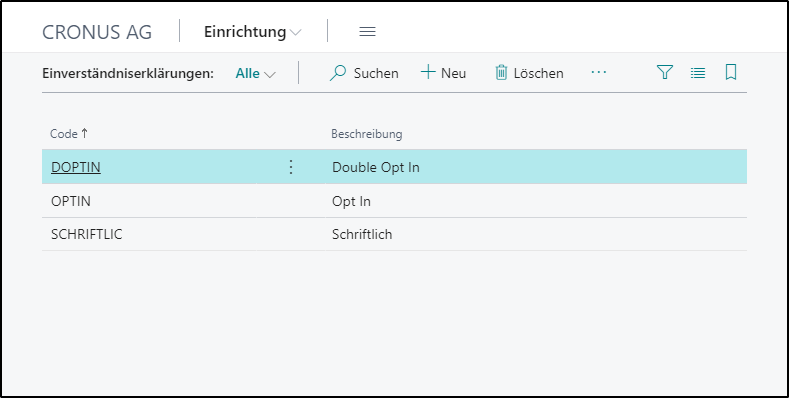
Die Einwilligungen können zum Kontakt hinterlegt und bei Anfragen von betroffenen Personen verwendet werden. Für die Antworten auf die Frage „Wann und in welcher Form habe ich meine Einwilligung zur Verarbeitung der Daten erteilt?“, können diese herangezogen werden.
Verarbeitungszwecke
Zu den Einverständniserklärungen werden auch die geplanten Verarbeitungszwecke hinterlegt. Diese werden zu der jeweiligen Einverständniserklärung definiert und bei Erteilung der Einverständniserklärung dem Kontakt hinzugefügt. In dieser Ansicht werden die möglichen Verarbeitungszwecke definiert.
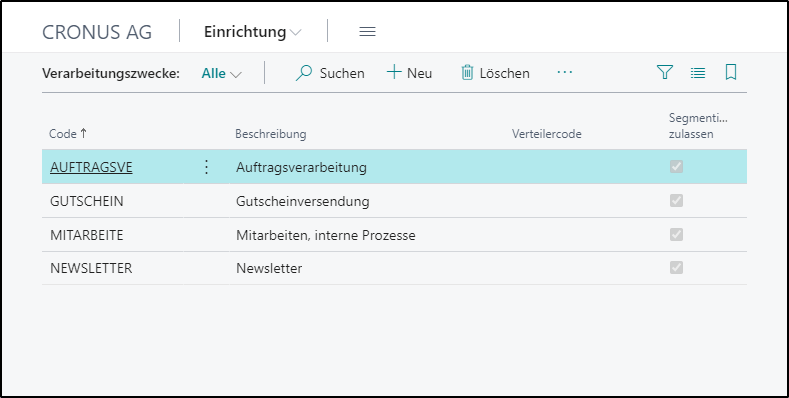
Diese Verarbeitungszwecke können in den Einverständniserklärungen hinterlegt werden. Sie werden bei der Dokumentation der Einwilligung zur Einverständniserklärung automatisch dem Kontakt hinzugefügt. Neben dem Code und der Beschreibung, kann im Feld "Segmentieren zulassen" festgelegt werden, ob für diesen Verarbeitungszweck eine Segmentierung zulässig ist. Zusätzlich kann im Feld "Verteilercode" ein Verteiler je Verarbeitungszweck definiert werden. In Abhängigkeit von den entsprechenden Optionen für die Aktualisierung in der DSGVO-Einrichtung, werden die hier definierten Vorgaben bei der Zuweisung/dem Entfernen des geplanten Verarbeitungszwecks zum Kontakt interpretiert und aktualisieren zum Kontakt das Feld "Nicht Segmentieren", fügen dem Kontakt neue Verteiler hinzu oder entfernen diese wieder.
Die folgende Ansicht zeigt die Vorgaben für die Verarbeitungszwecke für die E-Mail Einverständniserklärung.
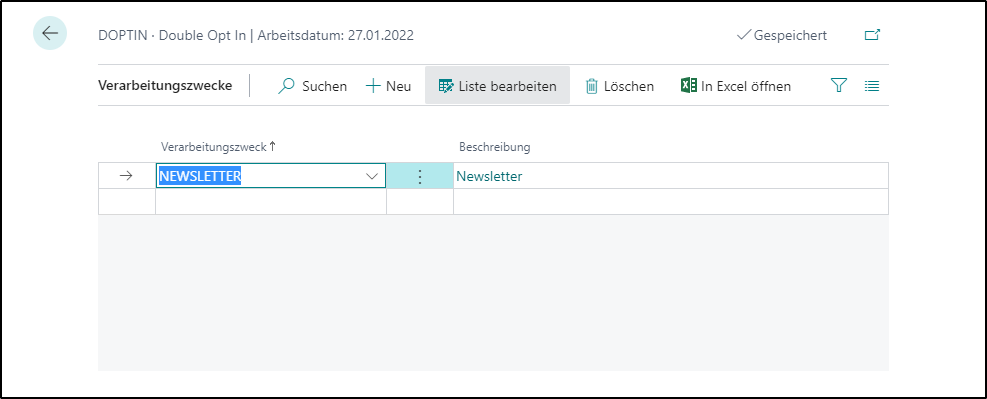
Sollte z.B. ein Kontakt seine Einverständniserklärung widerrufen, so werden auch die entsprechenden Verarbeitungszwecke wieder entfernt.
Import DSGVO Details und Einverständniserklärungen
Bestehende oder historische Einverständniserklärungen, sowie DSGVO Details können über zwei seperate Tabellen importiert werden. In der DSGVO Einrichtung unter Aktionen > DSGVO Details Importieren, bzw. Aktionen > Einverständniserklärungen importieren werden diese Daten gepflegt. Durch eine weitere Aufgabenwarteschlage findet die Verarbeitung statt. Diese ist ebenfalls in der DSGVO Einrichtung unter der Aktion > Import Details und Einverständniserklärungen verarbeiten zu erreichen.
Benutzerrechte
Die Benutzerberechtigungen für die Anwender der DSGVO-Toolbox werden in drei Gruppen definiert. Diese Gruppen und die entsprechenden Berechtigungssätze definieren einen Vorschlag für die Berechtigungen, um typische Aufgaben der verschiedenen Anwendergruppen der DSGVO-Toolbox abzubilden. Die Definition des Aufgabengebietes für die jeweilige Anwendergruppe kann, je nach Unternehmen, unterschiedlich umfangreich definiert sein, so dass an den hier beschriebenen Berechtigungen Erweiterungen und Anpassungen vorgenommen werden müssen und diese Einrichtung keinen rechtsverbindlichen Charakter und Anspruch auf Vollständigkeit erhebt.
Basis-Benutzer
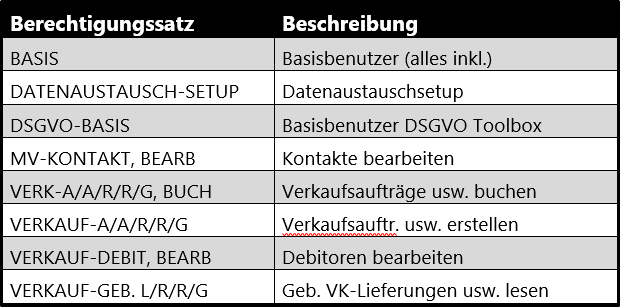
Für diesen Benutzer gibt es einen Berechtigungssatz „DSGVO-BASIS“ – dieser wird allen Anwendern zugewiesen, die Tabellen mit personenbezogenen Inhalten ansprechen oder die Einrichtung der DSGVO-Toolbox lesen müssen und ist vergleichbar mit dem Standard-Berechtigungssatz „BASIS“.
Um einen Anwender im Bereich Auftragserfassung soweit einzurichten und die Funktionen wie Kontaktanlage, Debitor zu erstellen, Aufträge zu erfassen und zu buchen, muss in einer Standard Business Central Datenbank mindestens folgende Einrichtung der Berechtigungssätze für diesen Benutzer vorhanden sein.
DSGVO-Sachbearbeiter
Für den Sachbearbeiter, der die Anfragen von betroffenen Personen aufnehmen und bearbeiten muss, wurde der Berechtigungssatz „DSGVO-SACHB“ bereitgestellt. Um die üblichen Aufgaben des Sachbearbeiters auszuführen, müssen den Anwendern mindestens folgende Berechtigungssätze zugewiesen sein.
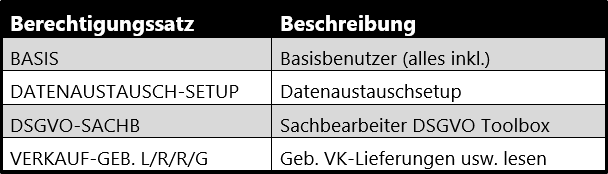
In diesem Berechtigungssatz können die Rechte auf Auskunft und Export abgebildet werden – nicht die Rechte z.B. auf Datenkorrektur. Dafür kann es erforderlich sein, dass weitere Berechtigungssätze aus den Standard-Berechtigungssätzen zugewiesen werden müssen.
DSGVO-Administrator
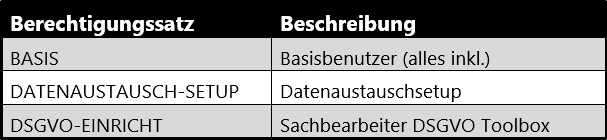
Für Anwender, die die Einrichtung der DSGVO-Toolbox durchführen müssen, wird der Berechtigungssatz „DSGVO-EINRICHT“ bereitgestellt, der den vollen Zugriff auf alle relevanten Tabellen der DSGVO-Toolbox ermöglicht.
Die Anwender für die Einrichtung der DSGVO-Toolbox müssen folgende Berechtigungssätze zugewiesen haben.